希腊字母

Letter Name Ancient pronunciation Modern pronunciation
Α α alpha, άλφα Short: a Long: aː Short: first a as in English await Long: a as in English father
Β β beta, βήτα b b as in English better
Γ γ gamma, γάμμα ɡ ŋ when used before γ, κ, ξ, χ, and possibly μ g as in English get ng as in English sing when used before γ, κ, ξ, χ, and possibly μ
Δ δ delta, δέλτα d d as in English delete
Ε ε epsilon, έψιλον e e as in English pet
Ζ ζ zeta, ζήτα zd, or possibly dz sd as in English wisdom, or possibly dz as in English adze
Η η eta, ήτα ɛː ê as in French tête
Θ θ theta, θήτα tʰ t as in English top
Ι ι iota, ιώτα Short: i Long: iː Short: i as in French vite, Long: i as in English machine
Κ κ kappa, κάππα k k as in English, but completely unaspirated
Λ λ la(m)bda, λά(μ)βδα l l as in English lantern
Μ μ mu, μυ m m as in English music
Ν ν nu, νυ n n as in English net
Ξ ξ xi, ξι [ks] x as in English fox
Ο ο omicron, όμικρον o o as in German ohne
Π π pi, πι p p as in English top
Ρ ρ rho, ρώ r trilled r as in Italian or Spanish
Σ σ/ς, Ϲ ϲ sigma, σίγμα s z before β, γ, or μ s as in English soft, s as in English muse when used before β, γ, or μ
Τ τ tau, ταυ t t as in English coat
Υ υ upsilon, ύψιλον Short: y Long: yː Short: u as in French lune Long: u as in French ruse
Φ φ phi, φι pʰ p as in English pot
Χ χ chi, χι kʰ c as in English cat
Ψ ψ psi, ψι [ps] ps as in English lapse
Ω ω omega, ωμέγα ɔː aw as in English saw

如何查看 Red Hat 和 Debian 服务器的 crontab 日志

定时任务跑没跑、有没有报错,第一件事就是翻日志。但 Red Hat 和 Debian 两家的 cron 日志不在同一个位置,刚接触服务器的人很容易找不到。这篇文章把两边的查看方法、日志格式、和日志为空时的排查步骤都列出来。

Red Hat 系列(RHEL / CentOS / Fedora)

Red Hat 系的 cron 守护进程叫 crond(来自 cronie 包),日志默认写在 /var/log/cron。

直接看:

tail -f /var/log/cron

每条记录长这样:

Mar 21 10:00:01 hostname CRON[12345]: (alice) CMD (/home/alice/backup.sh)

CRON[12345] 是 cron 分配的进程 PID,(alice) 是执行任务的用户,CMD (...) 后面就是 crontab 里写的命令。命令执行成功、失败,都会原样记在这里,输出也会一并追加。

如果 /var/log/cron 看不到内容,去系统日志里找:

grep CRON /var/log/messages

Red Hat 系的 rsyslog 会把 cron 消息同时写到 /var/log/messages,两个文件内容基本一致。

systemd 发行版(RHEL 7+、CentOS 7+、Fedora)还可以用 journalctl:

journalctl -u crond --since "1 hour ago"

Debian 系列(Debian / Ubuntu)

Debian 系的 cron 守护进程叫 cron,日志默认写在 /var/log/syslog,不单独存一个 cron 文件。

看 cron 相关的记录:

grep CRON /var/log/syslog

条目格式和 Red Hat 一样,只是容器换成了 syslog:

Mar 21 10:00:01 hostname CRON[12345]: (alice) CMD (/home/alice/backup.sh)

有些 Debian/Ubuntu 系统会把 cron 单独写到 /var/log/cron,取决于 /etc/rsyslog.d/50-default.conf 里 #cron.* /var/log/cron 这行有没有被注释掉。如果注释掉了,cron 消息就只走 syslog;取消注释并重启 rsyslog,就会多出一个独立的 cron 日志文件。

journalctl 同样可用:

journalctl -u cron --since "1 hour ago"
Greenbone Security Assistant 账号管理

创建Admin账号

sudo runuser -u _gvm -- gvmd --create-user=Admin --new-password=12345

重置Admin密码

sudo runuser -u _gvm -- gvmd --user=Admin --new-password=12345

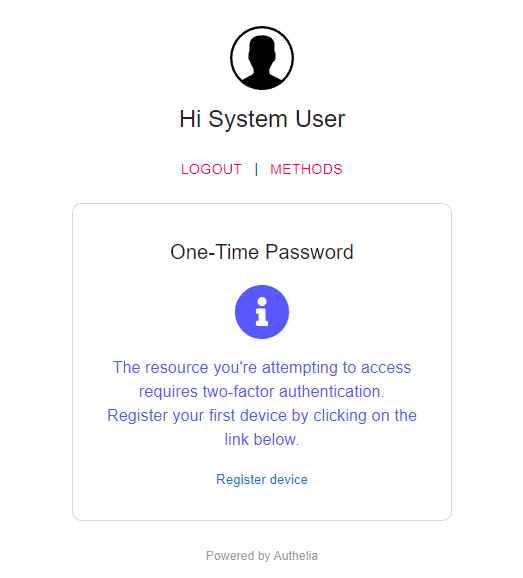
跳过Hermes SEG Admin One-Time Password验证

登录Hermes SEG提示要做动态口令认证,因为是测试环境,所以决定取消该认证。

Register device

Register device

因为无法登录网页控制台,所以通过修改数据库修改配置。结果发现"access_control" 是"one_factor",用户配置并没有开启。

重置 ESXi 评估许可

ESXi的评估许可只有60天,如果不想重装虚拟环境的话,可以重置评估许可。操作如下:

  1. 开启SSH 服务, 并登录ESXi服务器
  2. 删除原许可 rm -r /etc/vmware/license.cfg
  3. 复制许可文件cp /etc/vmware/.#license.cfg /etc/vmware/license.cfg
  4. 重启服务/etc/init.d/vpxa restart

H3C交换机PXE配置内容

H3C 交换机 DHCP 配置中,PXE 相关主要通过两个字段:

  • bootfile-name:客户端请求的启动文件名
  • next-server:PXE 服务器的 IP 地址

这两个字段在 H3C Comware 中配置在 DHCP 地址池(dhcp server ip-pool)下。

iPXE 与传统 PXE 的区别

iPXE 是开源网络启动固件,相比传统 PXE ROM 有两大优势:

  1. 携带 Option 175:iPXE 在 DHCP Discover 报文中会发送 Option 175(Vendor-Specific Information),传统 PXE ROM 不会。利用这个差异可以区分两种客户端。
  2. 支持更多协议:除了 TFTP,还支持 HTTP/HTTPS、iSCSI、FCoE 等。
传统 PXE ROM iPXE
Option 175 不发送 发送
启动文件 undionly.kpxe / bootnetx64.efi ipxe.efi

配置方式

# 创建 DHCP 用户类,用 ascii 匹配携带 Option 175 的客户端(即 iPXE)
dhcp class ipxe
  if-match rule 1 option 175 ascii "iPXE"

# 创建地址池,为 iPXE 客户端分配启动文件
dhcp server ip-pool iPXE
  network 10.0.2.0 mask 255.255.255.0
  bootfile-name ipxe.efi
  next-server 10.0.2.2

# 创建 DHCP 策略,将用户类关联到地址池
dhcp policy 1
  class ipxe ip-pool iPXE

if-match rule 1 option 175 ascii "iPXE":iPXE 在 Option 175 中封装了自身标识,用 ascii 模式匹配字符串 "iPXE" 即可识别。

if-match 匹配方式

H3C Comware 的 if-match 支持三种匹配模式:

模式 语法 说明
hex 精确 if-match rule 1 option N hex <hex> [offset X] [length Y] 指定偏移处匹配指定字节
ascii if-match rule 1 option N ascii "<string>" 按 ASCII 字符串匹配
partial if-match rule 1 option N hex <hex> partial 模糊匹配,只要选项中包含指定字节即命中

梭子鱼邮件网关禁用AD账号过滤配置

概述

本文档介绍如何在梭子鱼邮件网关中配置LDAP查询,用于禁用Active Directory中的用户账号,防止邮件发送到已禁用的账户。

LDAP查询配置

主要查询条件

用于检查用户账号是否被禁用的LDAP查询:

(&(|(userAccountControl=512)(userAccountControl=66048)(objectClass=group))(|(proxyaddresses=smtp$${recipient_email})(proxyaddresses=smtp:${recipient_email})(mail=${recipient_email})(userPrincipalName=${recipient_email})))

备用查询条件

备用查询条件,用于更精确地检查账号状态:

(&(&(!(userAccountControl=514))(!(userAccountControl=66050)))(|(proxyaddresses=smtp:${recipient_email})(mail=${recipient_email})(userPrincipalName=${recipient_email})))

为Jumpserver配置RADIUS服务

用jumpserver自建的堡垒机,已有用户是LDAP导入的。现在需要添加新的用户,用其他域认证。Jumpserver目前不能绑定两个LDAP服务器,所以考虑用RADIUS协议认证。

  • Jumpserver上配置RADIUS服务器的IP,端口和密码即可。
  • RADIUS服务器用的Windrows的“网络策略服务器”角色。

iRedMail配置静态路由

背景

邮箱默认 MX 记录指向梭子鱼邮件网关,所有外部邮件先经过网关过滤再投递到邮箱服务器。同时在 O365 上配置了 Connector,允许直接投递到网关。

需要将特定域的邮件通过静态路由(transport map)转发到指定地址,绕过默认投递逻辑。

配置步骤

1. 新建路由表文件

sudo touch /etc/postfix/staticroute

2. 编辑路由规则

sudo vi /etc/postfix/staticroute

格式为 目标域/收件人 转发目标:

# 整个域转发
example.com        smtp:[mail-gateway.example.com]

# 特定用户转发
user@example.com   smtp:[internal-server.example.com]

注意:[] 表示直接使用 IP/主机名解析,不查找 MX 记录。

3. 注册 transport_maps

编辑 /etc/postfix/main.cf,找到 transport_maps 行,在其下方添加:

transport_maps = hash:/etc/postfix/transport
    hash:/etc/postfix/staticroute

如果文件中已有 transport_maps,在末尾追加即可(多个映射源用空格分隔)。

4. 生成哈希文件并重载

sudo postmap /etc/postfix/staticroute
sudo systemctl reload postfix

5. 验证

查看当前路由是否生效:

postmap -q example.com /etc/postfix/staticroute

发送测试邮件,检查 maillog: